

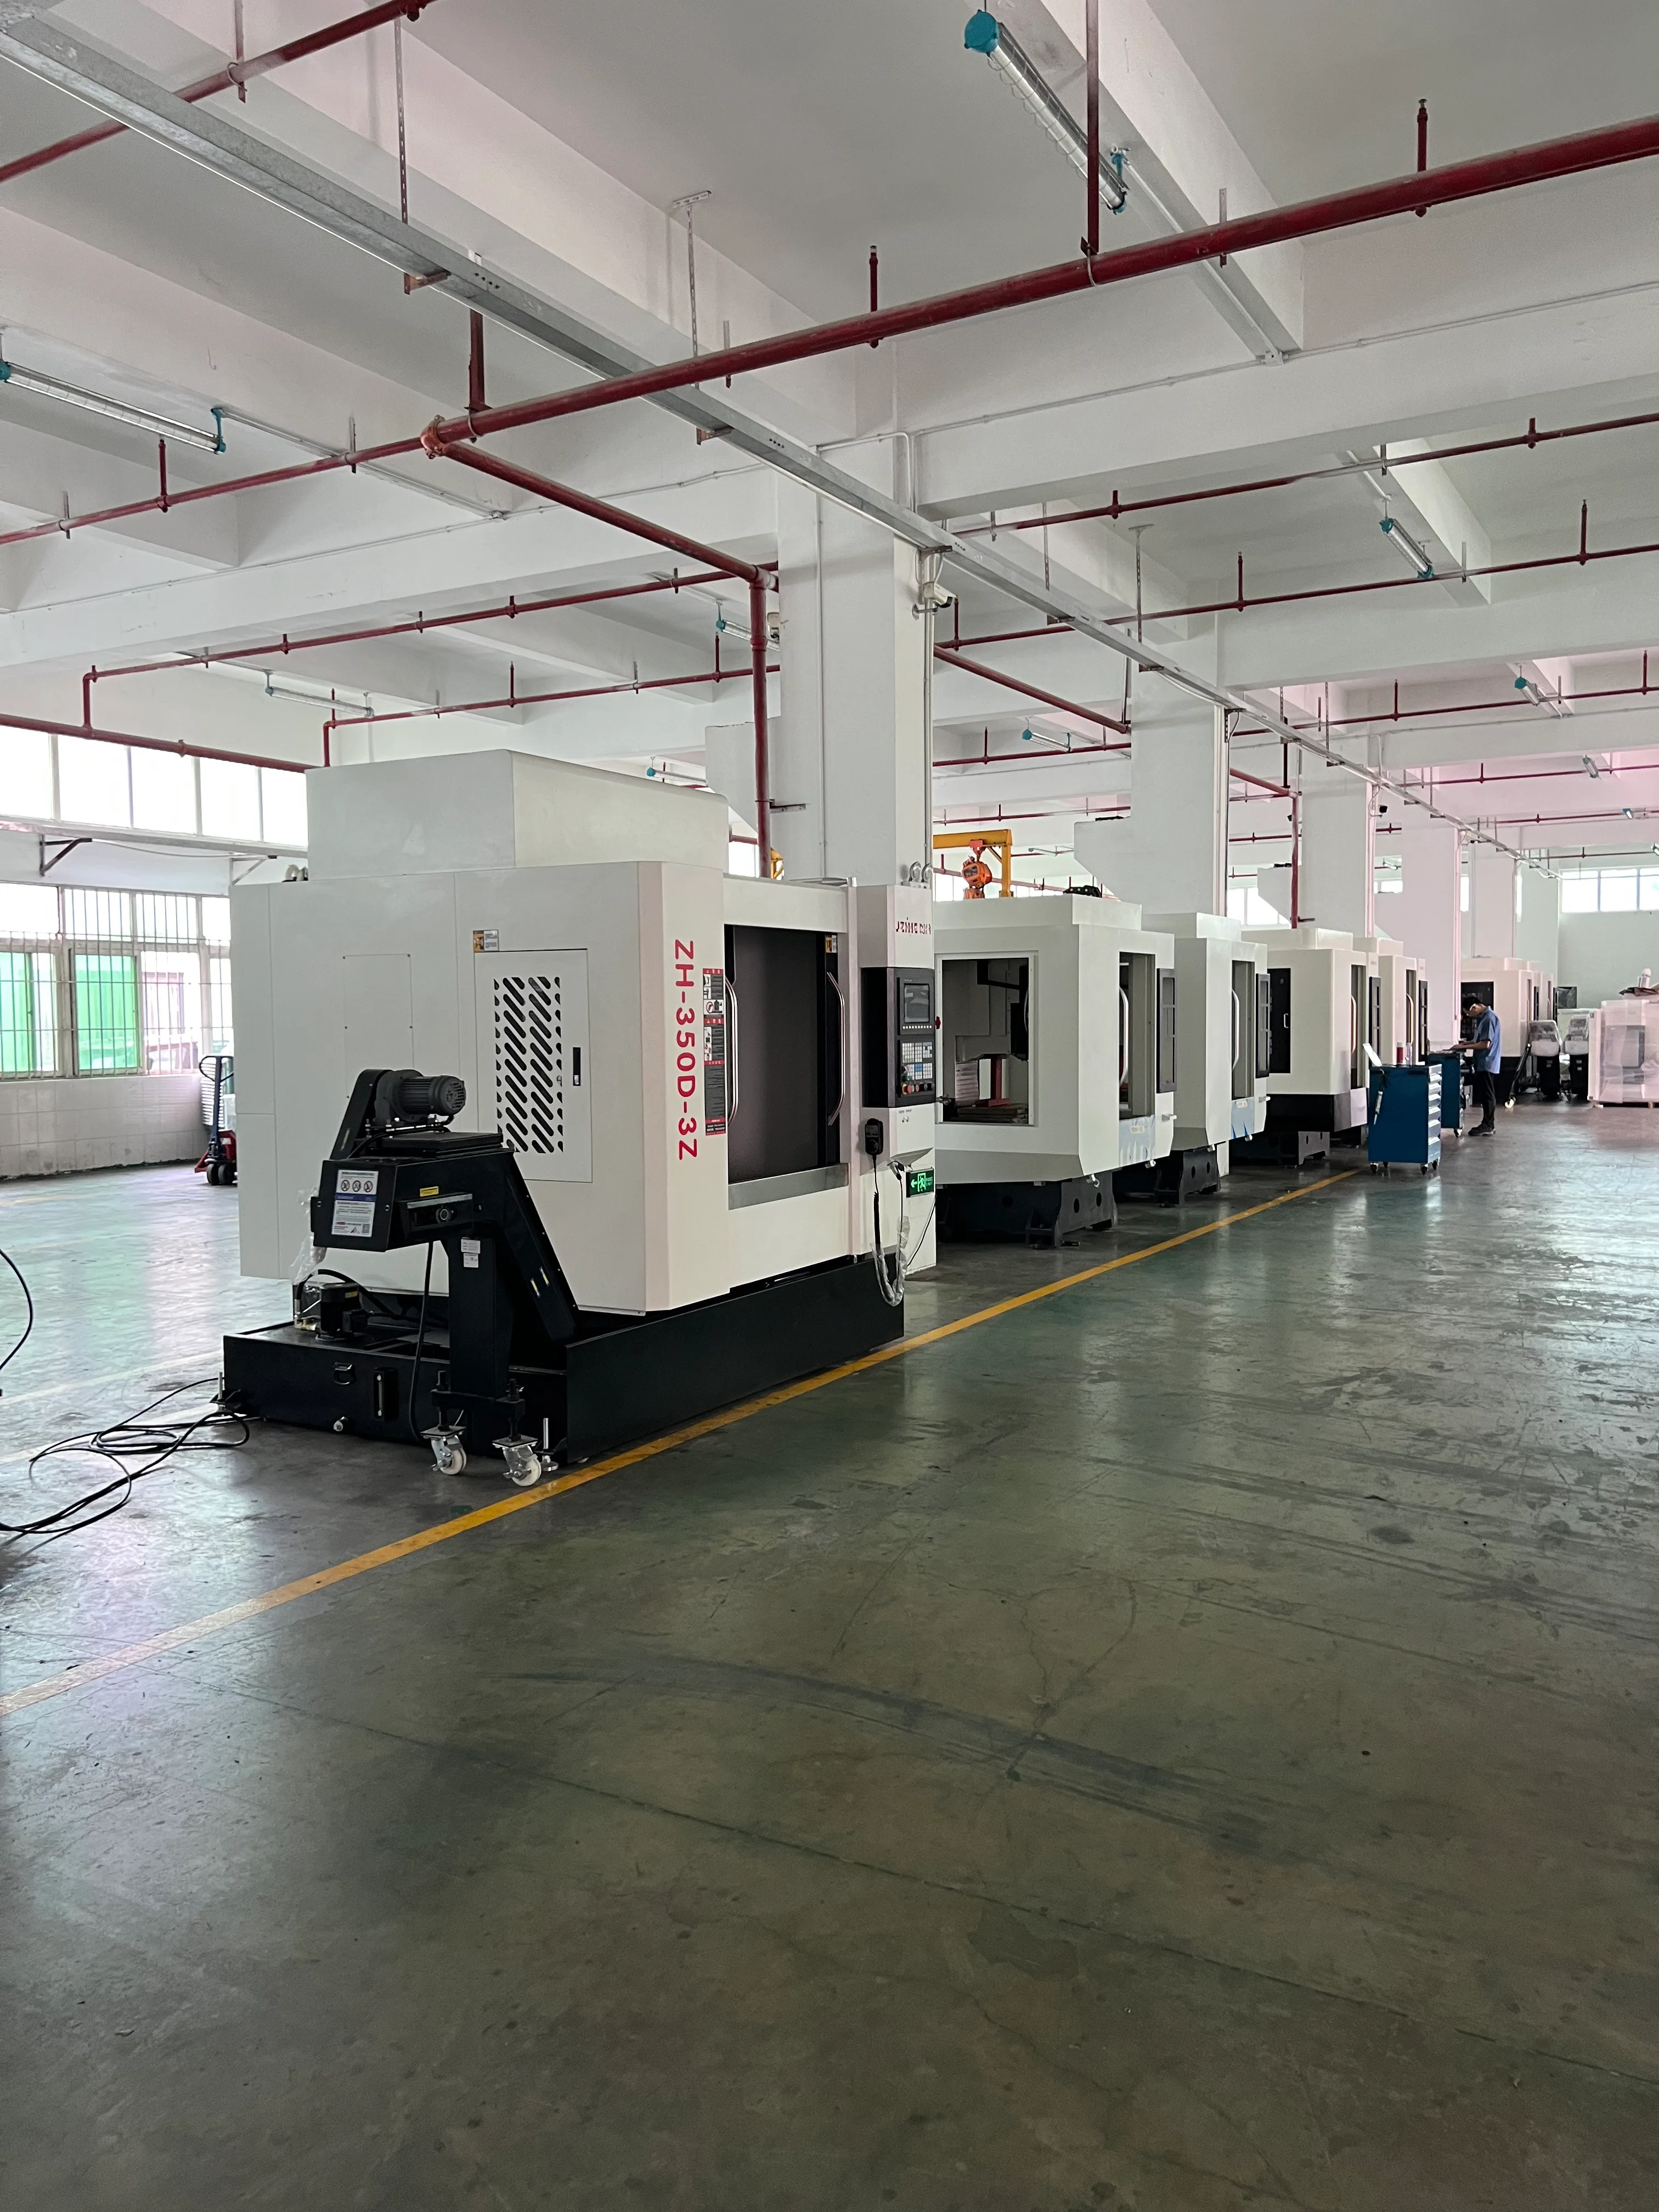
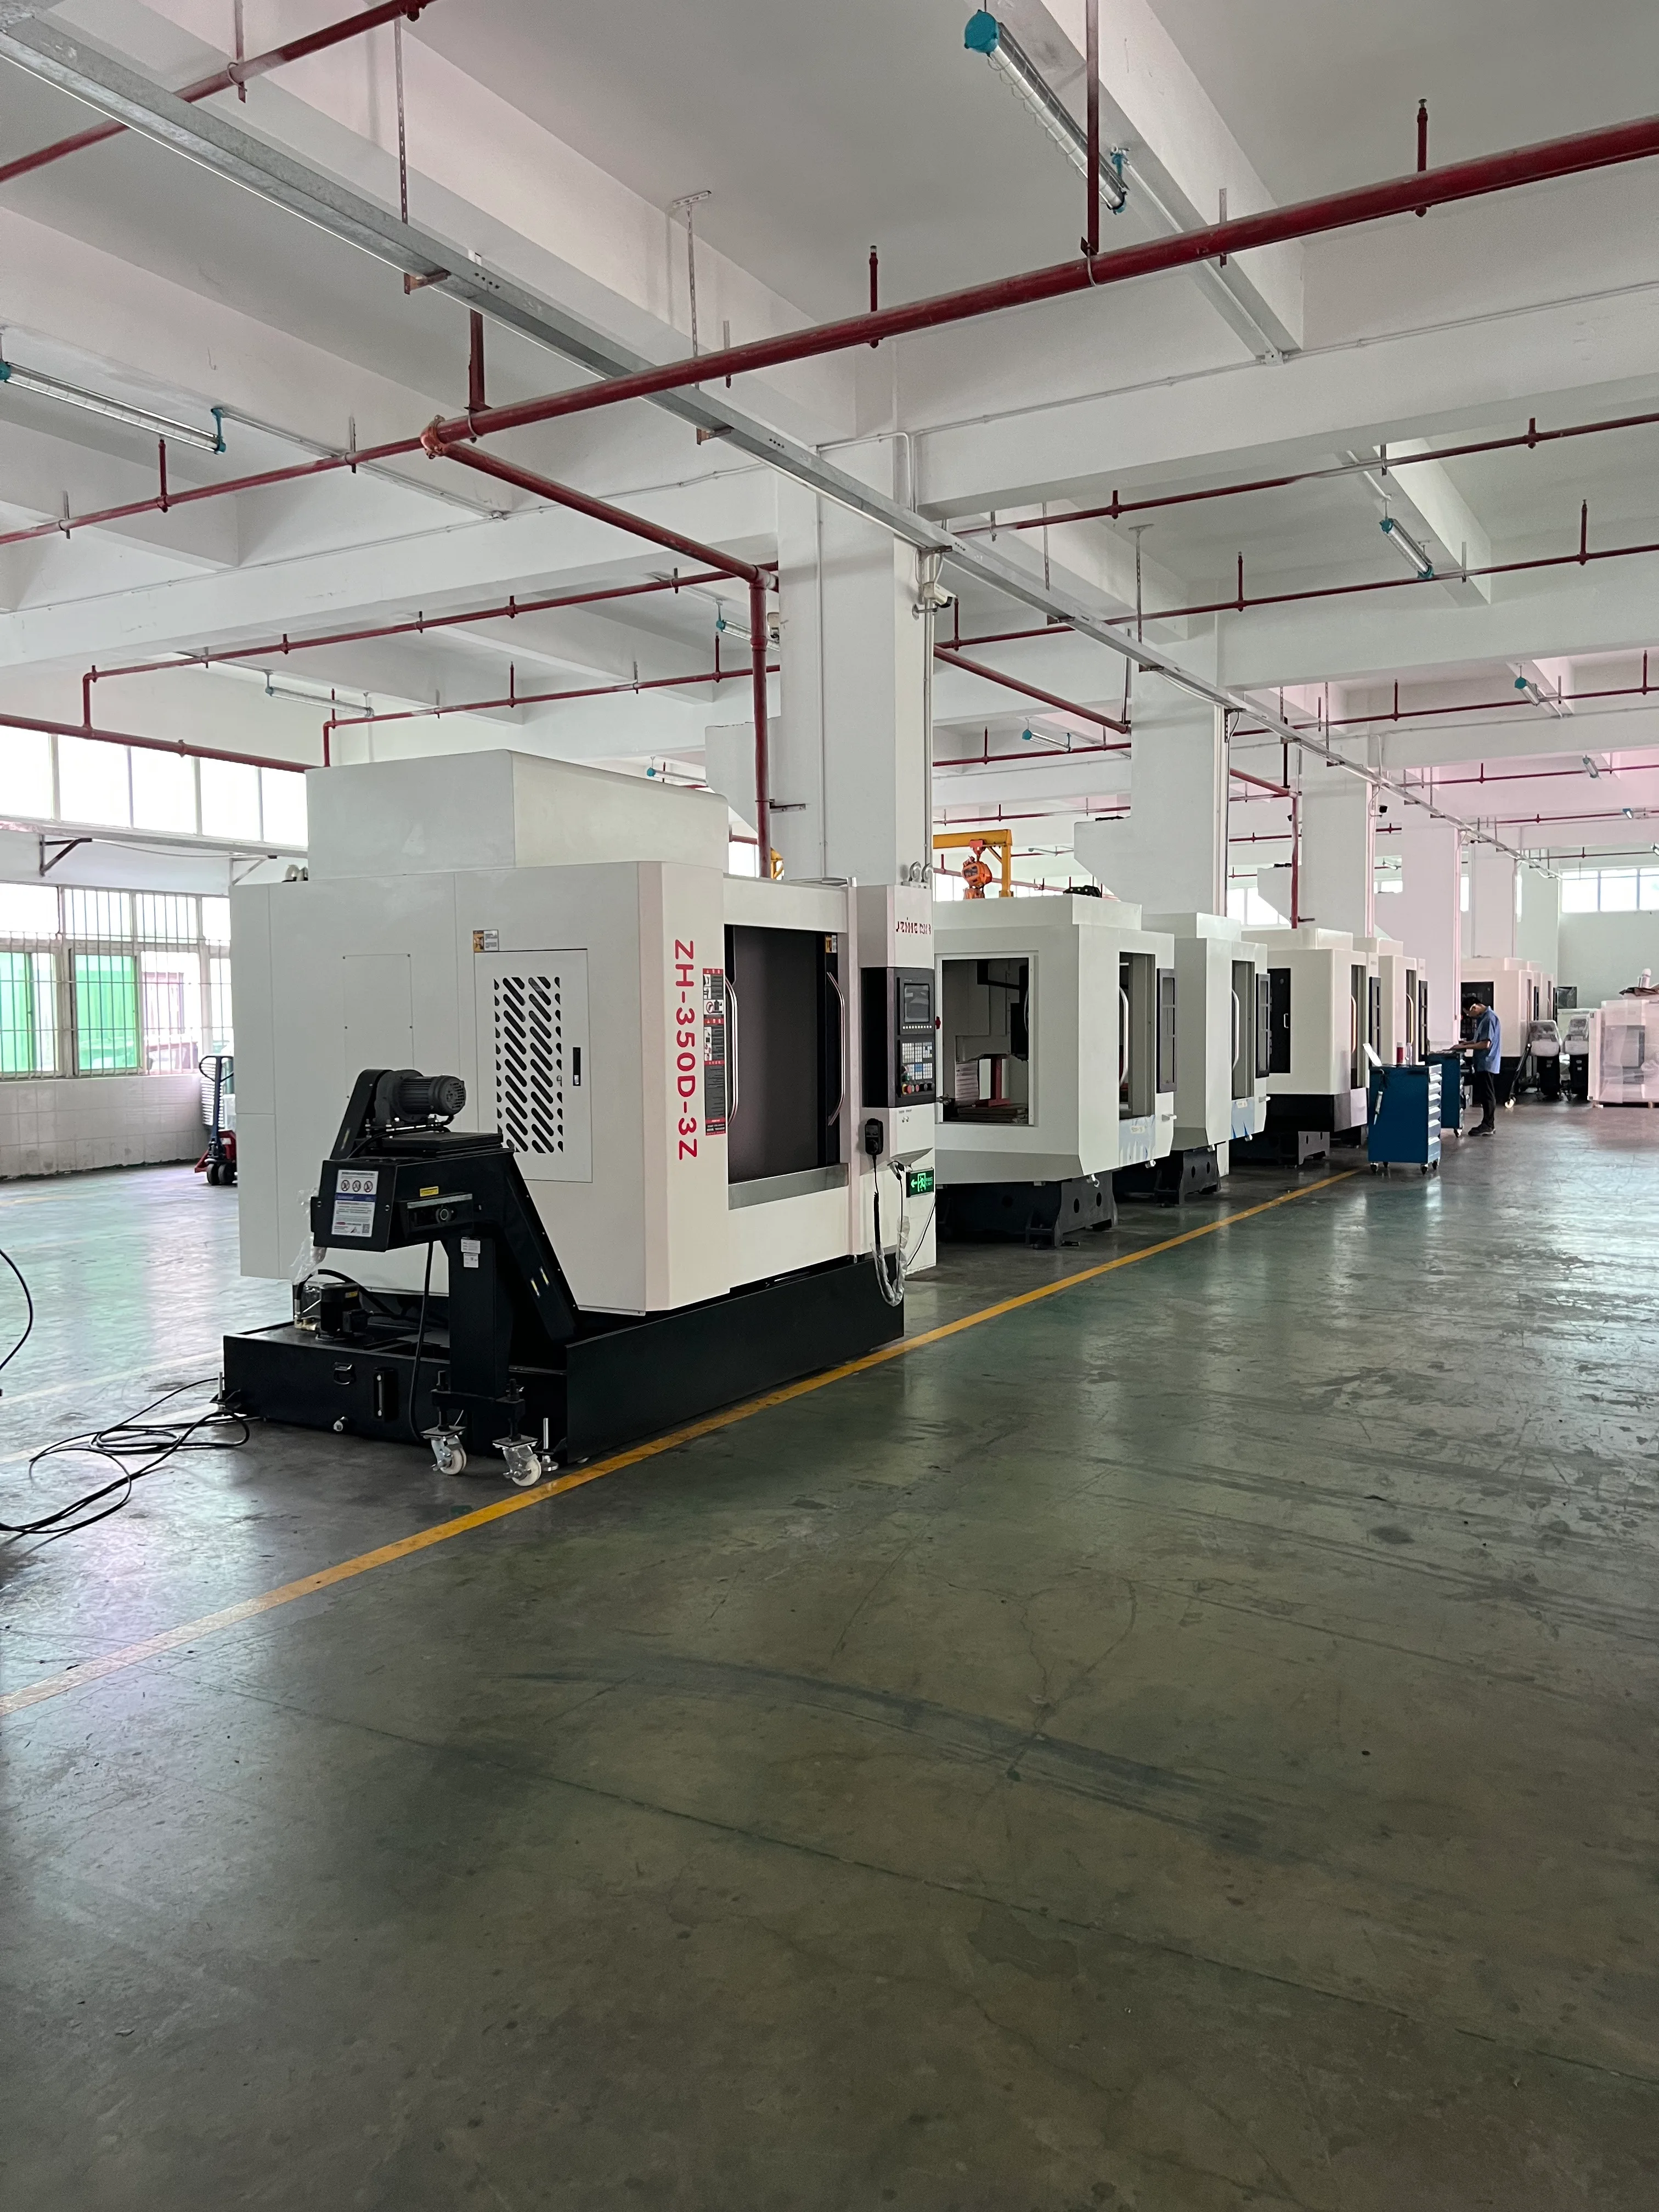
A segurança de rede de máquinas CNC deve começar com um diagrama de fluxo de dados, não com um cabo Ethernet. Liste todas as conexões aprovadas, as informações que as atravessam, a direção, o protocolo ou serviço, a finalidade comercial, o limite de confiança, a conta, o registro de logs, o método de atualização, a regra de suporte remoto e o proprietário. Se um fluxo não tiver proprietário nem finalidade definidos, ele não está pronto para ser conectado.
A Zhihe CNC pode discutir as interfaces disponíveis para a configuração de controle e máquina cotada. O comprador permanece responsável por seu ambiente de tecnologia operacional, programa de cibersegurança, decisões de risco, sistemas de identidade, projeto de rede, monitoramento, backups, acesso de fornecedores e obrigações locais. Nenhuma configuração de máquina isoladamente garante a segurança de toda uma fábrica.
Acompanhe um único arquivo de programa, da engenharia ao controle.
Selecione um programa NC liberado e rastreie-o. Onde o arquivo mestre está armazenado? Quem o aprova? Como ele se move para a rede de produção? Qual sistema o escaneia, transforma ou publica? Quem o transfere para o controle? O que identifica a versão efetiva? A máquina pode gravar de volta? Como o resultado é arquivado?
Esta jornada expõe pontes ocultas: pastas compartilhadas, mídias USB, laptops, desktops remotos, gateways de fornecedores, sincronização em nuvem e contas pessoais. Desenhe o que realmente acontece hoje, não o processo descrito em uma política que os operadores não podem usar.
Finalize o rastreamento com a recuperação. Se o controle for substituído ou o armazenamento falhar, identifique a fonte confiável para programas, parâmetros, offsets, macros, dados de ferramentas, rotinas de sondagem e registros de configuração. Um backup que nunca foi restaurado é uma suposição.
Inventariar ativos antes de atribuir controles
Registre a identificação serial da máquina, o controle CNC e sua versão, o painel do operador, o PC industrial (se houver), as interfaces de rede, switches, gateways, dispositivos sem fio ou celulares, equipamentos de suporte remoto, robôs, sondas, sistemas de inspeção, coletores de dados e estações de trabalho de engenharia. Inclua os ativos que normalmente são desconectados, mas que foram instalados durante a manutenção.
Para cada ativo, indique o nome do proprietário da empresa, o proprietário técnico, o contato do fornecedor, a localização, a função aprovada, o status do suporte, a autoridade da conta, o backup e a rota de substituição. Marque os componentes não suportados ou desconhecidos como risco aberto. A segurança da rede da máquina CNC não pode ser gerenciada a partir de uma lista que omite dispositivos de serviço temporários.
| Ativo ou conexão | Objetivo comercial | Direção de dados | Proprietário e aprovação | Evidências de recuperação |
|---|---|---|---|---|
| Controle CNC para servidor de produção | Receber o programa liberado / devolver os registros aprovados | Fluxo unidirecional ou bidirecional definido | Engenharia de produção e TO | Restauração de programa/configuração testada |
| Coletor de dados da máquina | Coletar status ou contadores nomeados | Máquina para coletor | Operações e TO | Plano de buffer, interrupção e integridade |
| Portal de suporte do fornecedor | Diagnóstico com prazo determinado | Sessão explicitamente autorizada | Proprietário do serviço e segurança | Teste de registro de sessão e revogação |
| Notebook de engenharia | Comissionamento ou manutenção controlada | Específico da tarefa | Engenharia autorizada | Limpeza da linha de base e transferência de arquivos. |
| Mídia removível | Transferência de exceção | Importação/exportação controlada | Proprietário da política do site | Registros de digitalização, custódia e arquivamento |
Substitua os rótulos genéricos pelos nomes e dados reais do sistema do comprador.
Definir zonas em torno das consequências da produção
Agrupe os ativos por função, nível de confiança e consequência, e documente os caminhos controlados entre os grupos. Uma célula CNC, um serviço de dados de produção, um ambiente de engenharia, um serviço de acesso a fornecedores e uma rede corporativa não devem ser tratados como um único ambiente homogêneo apenas porque a comunicação é conveniente.
A publicação NIST SP 800-82 Revisão 3 fornece orientações para a segurança da tecnologia operacional e enfatiza os requisitos de desempenho, confiabilidade e segurança da TO. Utilize-a em conjunto com a estrutura de gerenciamento de riscos do comprador e uma equipe qualificada. Um diagrama copiado de uma publicação não se torna uma arquitetura segura até que seja adaptado, implementado, testado e operado.
Permitir somente fluxos nomeados
Crie um registro de fluxo com origem, destino, direção, serviço, porta (quando aplicável), autenticação, criptografia (quando suportada e apropriada), frequência, classificação de dados, monitoramento, comportamento em caso de falha e data de expiração ou revisão. Registre o processo de negócio que depende do fluxo.
Evite habilitar serviços amplos apenas porque uma aplicação futura pode precisar deles. Comece com o caminho mínimo documentado necessário para a função de produção aprovada e, em seguida, teste-o. Quando um novo painel, serviço DNC, conector MES, câmera, robô ou ferramenta de manutenção for adicionado, reabra o registro em vez de presumir que ele herda a confiança.
Considere a disponibilidade e a segurança como entradas de projeto.
Alterações de segurança podem interromper a produção ou interferir em comportamentos determinísticos ou relacionados à segurança se aplicadas de forma descuidada. Antes de realizar varreduras, aplicar patches, filtrar, alterar a autenticação ou realizar testes ativos, defina o método aprovado, a janela de manutenção, o backup, o rollback, o estado seguro e as pessoas responsáveis.
Não realize testes de penetração, varreduras de vulnerabilidades ou experimentos de configuração em uma máquina de produção sem autorização explícita e um plano de engenharia. As consequências para a produção e a segurança devem ser consideradas na decisão, juntamente com a confidencialidade e a integridade.
Coloque o suporte remoto atrás de um portão de sessão.
O serviço remoto deve estar desativado ou indisponível por padrão, a menos que a arquitetura aprovada exija outro estado controlado. Defina quem solicita uma sessão, quem a aprova, como a identidade é verificada, como o acesso é habilitado, quais destinos e funções são permitidos, qual a duração da sessão, como a atividade é observada ou registrada e como o acesso é revogado.
Nunca trate uma senha compartilhada permanente como uma estratégia de serviço. Registre contas de fornecedores, intermediários, opções de autenticação multifator (quando disponíveis), acesso de emergência, fusos horários, idioma, escalonamento e o que acontece quando o gateway principal estiver indisponível. O projeto final deve ser compatível com os equipamentos e controles do site selecionados.
| Portão com suporte remoto | Evidências antes da abertura | Evidências durante a sessão | Evidências de encerramento |
|---|---|---|---|
| Necessidade de negócios | Roteiro, escopo da falha, ativo afetado | O âmbito de aplicação permanece inalterado ou foi reaprovado. | Resultado e questão pendente |
| Identidade e autoridade | Técnicos e aprovadores designados | Identidade da conta/sessão visível | Acesso revogado ou desativado |
| Percurso técnico | Gateway aprovado, origem, destino, permissões | Monitoramento ou registro de sessão conforme projetado | Registros mantidos de acordo com a política |
| Estado de produção | Backup, estado seguro, janela de manutenção | Alterações e comandos rastreados | Verificação funcional e de produção |
| Controle de alterações | Arquivos/configurações planejados e reversão | Desvios explicitamente aprovados | Configuração final e backup atualizados |
Este portão transforma o acesso remoto em um evento de serviço controlado.
Personalize as contas e defina poucas funções.
Sempre que a plataforma permitir, utilize contas identificáveis e permissões baseadas em funções apropriadas para tarefas de operador, programador, manutenção, administrador, integrador e serviço. Controle contas padrão, inativas, compartilhadas e de emergência. Armazene as credenciais usando o sistema aprovado pelo comprador, em vez de em um bloco de notas ou comentário de programa não controlado.
Alguns controles legados ou incorporados têm limitações. Registre-as honestamente e adicione controles compensatórios em outras camadas, como acesso físico, limites de rede, gateways de sessão, aprovação de procedimentos ou monitoramento. Não afirme que uma senha forte resolve problemas de software não suportado ou arquitetura de rede plana.
Gerencie USB e laptops de serviço como rotas.
Mídias removíveis representam um fluxo de dados sob custódia física. Defina os dispositivos aprovados, a origem, o processo de digitalização, a aprovação de arquivos, a proteção contra gravação (quando aplicável), o registro de eventos, o armazenamento e o descarte. Planeje um procedimento de exceção viável para que as equipes de produção não sejam forçadas a acessar mídias pessoais ocultas.
Os laptops de serviço podem se conectar através de limites de confiança e podem conter ferramentas do fornecedor, backups ou arquivos de configuração. Faça um inventário deles para o evento, restrinja a tarefa, confirme o estado aprovado, controle o uso pelo administrador local e capture os arquivos finais. Desconectar o cabo ao final não documenta o que foi alterado.
Construa uma decisão baseada em correções, não um slogan.
Inventariar as versões de software e firmware e obter informações do fornecedor para a configuração entregue. Avaliar a relevância, as consequências, as dependências, as necessidades de validação, o tempo de inatividade, o backup, o rollback e o cronograma de produção. Testar de acordo com o processo aprovado pelo comprador antes da implantação em produção.
Nem "corrigir tudo imediatamente" nem "nunca mexer em uma máquina em funcionamento" são políticas adequadas. Quando uma atualização não puder ser aplicada, documente o motivo, o responsável pelo risco, os controles compensatórios, a posição do fornecedor, o monitoramento e a data da revisão. Mantenha as evidências vinculadas à identificação do ativo.
Este registro de decisão pertence ao arquivo de segurança da rede da máquina CNC , pois o status do patch sem contexto operacional é fácil de ser interpretado erroneamente.
Proteja a Configuração Dourada
Defina quais arquivos são necessários para reconstruir o estado de controle e produção: parâmetros, dados de CLP ou ladder (quando autorizados), opções, licenças, macros, software de sondagem, offsets (quando aplicável), tabelas de ferramentas, programas, configurações de máquina, configuração de rede, certificados ou chaves (conforme política) e arquivos de integração. Separe a propriedade intelectual controlada pelo fornecedor dos direitos de acesso a dados e documentos restauráveis pelo comprador.
Utilize backups versionados e com controle de acesso fora da máquina. Teste a restauração em um método aprovado e registre o horário, as dependências, os itens ausentes e as funções responsáveis. Uma captura de tela das configurações pode auxiliar no diagnóstico, mas raramente constitui um pacote de recuperação completo.
Monitore os eventos que levam às decisões.
Selecione os registros e alertas relacionados às seguintes ações: falha na autenticação, novo dispositivo, fluxo inesperado, alteração de configuração, sessão remota, proteção desativada, transferência de arquivos incomum, falha no backup, desvio de tempo ou perda de comunicação. Defina quem recebe o evento, a rapidez com que ele é analisado e qual ação de produção se segue.
Evite coletar dados sem retenção, sincronização temporal, contexto ou atribuição de responsabilidade. O objetivo não é o volume máximo de logs, mas sim obter evidências confiáveis suficientes para investigar e conter um evento significativo sem interromper a produção a cada variação inofensiva.
Analise a lista de sinais em comparação com o mapa de fluxo de dados de segurança da rede da máquina CNC para garantir que o monitoramento não crie conexões não documentadas por conta própria.
Pratique a recuperação com um guia passo a passo em miniatura.
Utilize um cenário como um servidor de programa indisponível, falha no armazenamento de controle, sessão remota suspeita ou arquivo corrompido. Demonstre o processo de detecção, suspensão da produção, estado seguro, escalonamento, preservação de evidências, operações alternativas, restauração, verificação de integridade, verificação funcional da máquina, verificação da primeira parte e liberação.
Não introduza malware nem interrompa uma célula ativa. Um exercício de simulação pode revelar, de forma segura, contactos em falta, cópias de segurança, desenhos, credenciais, ficheiros de armazenamento alternativos e direitos de decisão. Em seguida, realize testes técnicos controlados e aprovados para o sistema.
Congelar a cibersegurança na transferência de compras
Inclua no arquivo comercial e técnico as interfaces de rede, os serviços suportados, os fluxos de entrada e saída necessários, o modelo de conta, o projeto de suporte remoto, as versões de software, a rota de atualização, os backups, o registro de logs, a fonte de tempo, os certificados (quando relevantes), os contatos do fornecedor, as informações sobre o ciclo de vida, a documentação e os testes de aceitação.
O guia conjunto Secure by Demand da CISA para proprietários e operadores de OT (Tecnologia Operacional) aborda a segurança do produto como uma questão de aquisição e oferece perguntas para os compradores. Utilize-o como uma das contribuições para o processo de avaliação de riscos do site, e não como uma certificação de um produto ou fornecedor.
O registro de segurança da rede da máquina CNC deve distinguir recursos padrão, opcionais, equipamentos de terceiros, infraestrutura do comprador e exclusões. Uma transferência de informações bem-sucedida não garante invulnerabilidade. Ela informa à equipe receptora o que existe, por que está conectado e quem pode alterar as configurações.
Dez perguntas sobre segurança de rede para máquinas CNC
Uma nova máquina CNC deve ser conectada diretamente à rede do escritório?
Não por padrão. Projete zonas de OT aprovadas e fluxos controlados com base em requisitos de negócios e produção, consequências, limites da plataforma e política do local.
Uma máquina isolada da rede elétrica é automaticamente segura?
Não. Mídias removíveis, laptops, acesso físico, manutenção, backups e alterações de configuração ainda criam rotas e riscos.
O que deve incluir um contrato de suporte remoto?
Defina os limites de solicitação, aprovação, identidade, gateway, permissões, duração, observação, controle de alterações, registro, encerramento, revogação e suporte.
É possível usar ferramentas comuns de aplicação de patches de TI no controle?
Somente por meio de um processo de OT aprovado que leve em consideração o suporte do fornecedor, segurança, disponibilidade, compatibilidade, testes, backup, reversão e janelas de manutenção.
Quais arquivos CNC precisam de backup?
Identifique tudo o que for necessário para a reconstrução autorizada e a recuperação da produção e, em seguida, respeite a propriedade intelectual, as licenças e as políticas de segurança do fornecedor.
É aceitável o compartilhamento de contas de operador?
As restrições da plataforma variam. Dê preferência ao acesso atribuível quando suportado; documente as limitações e aplique controles adequados de rede, físicos, processuais e de monitoramento.
Como as transferências via USB devem ser controladas?
Utilize mídias aprovadas, custódia, digitalização, autorização de arquivos, registro, armazenamento, tratamento de exceções e um roteiro que os operadores possam seguir sob pressão de produção.
Qual é a primeira ação de resposta a incidentes?
Siga o plano do site. Proteja pessoas e processos, preserve evidências sempre que possível, mantenha o escopo definido e envolva as funções autorizadas de TI, produção e fornecedores.
Quando a linha de base da rede deve ser reaberta?
Após alterações significativas no controle, software, conta, gateway, serviço, fluxo de dados, integração, fornecedor, política do site ou informações sobre ameaças.
O que os compradores devem solicitar à Zhihe CNC?
Solicite interfaces específicas de configuração, serviços suportados, informações sobre software, escopo de backup e atualização, opções de suporte remoto, documentos e contatos de serviço específicos.
Leve o desenho do fluxo de dados para a Zhihe CNC.
Analise o portfólio de centros de usinagem CNC e o perfil da empresa Zhihe e, em seguida, utilize a página de contato para compartilhar os requisitos de integração aprovados para o controle e a máquina propostos.
Solicite uma configuração atualizada, lista de interfaces e serviços, opções necessárias, limites do suporte remoto, transferência de software e documentação, responsabilidades de backup, testes de aceitação e contatos ao longo do ciclo de vida. Um plano prático de segurança de rede para máquinas CNC deixa a questão dos cabos para o final da conversa. Primeiro, ele torna visíveis todos os fluxos, contas, alterações e decisões de recuperação.





